

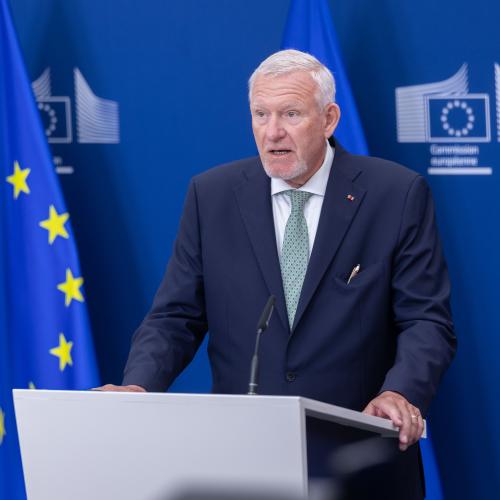

Furnizorii de rețele sociale și alte servicii digitale ar trebui să demonstreze că oferă funcții sigure și adecvate vârstei înainte de a avea acces la publicul minor, potrivit recomandării susținute de Jörg Fegert în Parlamentul European, la Strasbourg. Propunerea prezentată în Comisia pentru piața internă și protecția consumatorilor ar condiționa accesul la copii și adolescenți de protecțiile introduse în serviciu, cu restricții de vârstă menținute până la îndeplinirea acestei condiții.
Pe scurt
-
Furnizorii ar trebui să demonstreze că serviciile lor sunt sigure și adecvate vârstei înainte de a avea acces la minori. Recomandarea aparține lui Jörg Fegert și Mariei Melchior și nu constituie o obligație nouă adoptată de Parlament.
-
Protecțiile ar trebui integrate în configurația implicită a serviciilor, inclusiv prin limite asupra funcțiilor care favorizează utilizarea excesivă. Funcțiile destinate adulților ar putea fi activate numai după verificări eficace ale vârstei.
-
Domeniul vizat include rețele sociale, servicii video, jocuri și companioni virtuali atunci când funcțiile sau conținutul lor prezintă riscuri pentru minori. Responsabilitatea principală ar reveni furnizorilor, alături de rolul de supraveghere și îndrumare al părinților.
-
Copreședinții cer cooperare între autoritățile de supraveghere și acces efectiv al cercetătorilor la datele platformelor. Aplicarea regulilor și evaluarea riscurilor ar depinde de resursele autorităților și de calitatea informațiilor furnizate.
Fegert și Maria Melchior, copreședinții grupului special pentru siguranța copiilor online, cer ca sarcina de a demonstra siguranța produselor și serviciilor să revină furnizorilor. „Până când furnizorii nu demonstrează că funcțiile sunt sigure și adecvate vârstei, respectând astfel măsurile europene și naționale, aceștia nu ar trebui să aibă acces la minori”, scriu cei doi în recomandările lor.
Condiția ar privi modul în care funcționează serviciul pentru un utilizator minor. Într-o versiune sigură prin setările implicite, funcțiile nepotrivite vârstei, destinate adulților, ar putea fi activate numai după verificări eficace ale vârstei. Protecția ar trebui, astfel, să fie prezentă în configurația oferită copilului de la început.
Printre schimbările propuse se află limite asupra derulării infinite, redării automate, notificărilor și sistemelor problematice de recomandări personalizate. Autorii cer ca setările de protecție să facă parte din serviciu pentru a combate proiectarea care favorizează dependența, interfețele înșelătoare, contactele nesolicitate și expunerea repetitivă la anumite tipuri de conținut. Regulile ar trebui să poată fi adaptate atunci când apar noi funcții dăunătoare.
Recomandarea acoperă un domeniu mai larg decât rețelele sociale. Sunt vizate și platforme video care permit accesul minorilor la conținut nepotrivit vârstei, jocuri care îi expun la practici comerciale dăunătoare ori contacte periculoase și sisteme de inteligență artificială cu riscuri pentru siguranța sau dezvoltarea lor, inclusiv companioni virtuali. Criteriul folosit de copreședinți este riscul creat de funcții și conținut.
În această abordare, responsabilitatea principală pentru siguranța serviciului rămâne la furnizor. Părinții și persoanele care îngrijesc copii au, în paralel, rolul de a supraveghea timpul petrecut online și de a-i îndruma în gestionarea riscurilor. Pentru adolescenții de peste 13 ani, autonomia progresivă ar trebui să se exercite în servicii sigure și adecvate vârstei.
Comisia Europeană recomandă deja, prin orientările din 2025 privind protecția minorilor în cadrul Regulamentului privind serviciile digitale, conturi private în mod implicit și dezactivarea implicită a unor funcții care favorizează utilizarea excesivă, precum redarea automată și notificările. Orientările sunt voluntare și nu garantează automat conformitatea. Comisia le folosește ca reper pentru evaluarea respectării articolului 28 alineatul (1).
Aplicarea coerentă a protecțiilor ar necesita și o cooperare mai strânsă între autoritățile de supraveghere, potrivit copreședinților. Aceștia cer schimburi de informații între autoritățile care aplică regulile privind serviciile digitale, protecția datelor și inteligența artificială, precum și evaluarea resurselor de care dispun. Recomandarea urmărește evitarea intervențiilor contradictorii și folosirea structurilor de control existente.
Verificarea rezultatelor ar depinde și de accesul cercetătorilor la datele platformelor. Fegert și Melchior cer ca furnizorii să răspundă efectiv solicitărilor de date pentru cercetare și evaluarea riscurilor, iar autoritățile să urmărească respectarea acestor cerințe. Ei arată că utilitatea accesului depinde de calitatea și continuitatea datelor furnizate și susțin cercetări de durată pentru a înțelege mai bine efectele serviciilor asupra minorilor.
Recomandarea face parte din propunerile publicate în iulie de Fegert și Melchior și prezentate în IMCO la 14 septembrie. Acestea sunt asumate de cei doi copreședinți și nu reprezintă poziția oficială a Comisiei Europene. Prezentarea în Parlament nu instituie o nouă obligație juridică pentru furnizori.